Estudo com rotas BGP, looking glass do IX.br, latência RIPE Atlas e 111 datacenters paulistas: qual provedor de link dedicado e qual datacenter escolher em São Paulo.
Todo vendedor de link dedicado diz que a operadora dele é "muito bem conectada". Resolvi checar. Em vez de acreditar no folder, fui aos dados públicos que a própria internet publica sobre si mesma: as rotas BGP.
Por que a escolha do provedor importa tanto para um servidor
Quando sua empresa coloca um servidor em datacenter (um ERP, um sistema web, uma VPN que os vendedores usam na rua), cada cliente que acessa esse servidor percorre um caminho. Ele sai da operadora do cliente, passa por uma ou mais redes intermediárias e chega à operadora que você contratou. Quanto menos saltos e mais caminhos alternativos, menor a latência e menor a chance de uma queda longe de você derrubar seu sistema.
O problema é que "boa conexão" não aparece na proposta comercial. Aparece na tabela de rotas.
Como medimos
Tudo foi coletado pela linha de comando, em fontes abertas, no dia 25 de setembro de 2026. Usamos o CAIDA ASRank para medir o tamanho de cada rede, o RIPEstat para vizinhanças e estabilidade, o coletor de rotas do RIPE instalado dentro do IX.br São Paulo como looking glass, sondas do RIPE Atlas para latência e o PeeringDB para saber quem está em qual prédio. No total foram cerca de 245 caminhos BGP, 118 sondas e 111 datacenters.
O que os dados mostraram
1. O IX.br vale mais do que qualquer operadora
Google, Meta, Microsoft e a AWS São Paulo trocam tráfego direto no ponto de troca do NIC.br. Nos seis prefixos da AWS na região sa-east-1 que testamos, todas as redes observadas chegavam à Amazon sem passar por nenhuma operadora. Quem tem porta própria no IX.br alcança esses serviços em um salto, em IPv4 e em IPv6.
2. Para o mundo, um tier-1; para o Brasil, uma operadora nacional
A Lumen (antiga Level 3) apareceu em quase todos os caminhos e entrega Netflix, Akamai, AWS e até o Serpro em um salto. Só que tier-1 global não conversa diretamente com as redes de acesso brasileiras. Quem faz isso são Embratel e Algar: as duas têm sessão BGP direta com TIM, V.tal e Claro, e chegam aos clientes Vivo por meio da própria Vivo. A Algar ainda é a única que alcança o Serpro (gov.br) sem intermediário.
| Provedor | ASN | Rank mundial | Cone de clientes | Vizinhos BGP |
|---|---|---|---|---|
| Lumen | 3356 | 1 | 54.887 | tier-1 |
| Arelion | 1299 | 2 | 42.167 | tier-1 |
| Telxius | 12956 | 15 | 7.039 | 635 |
| GlobeNet | 52320 | 29 | 2.830 | 792 |
| Algar Telecom | 16735 | 34 | 2.484 | 1.269 |
| Claro/Embratel | 4230 | 57 | 1.030 | 2.036 |
| Vivo | 10429 | 51 | 1.421 | 367 |
Cone de clientes: quantas redes estão abaixo do provedor na hierarquia de trânsito (CAIDA ASRank). Vizinhos: sessões BGP observadas pelo RIPEstat.
3. O dado que ninguém coloca na proposta: segurança de rotas
RPKI é o mecanismo criptográfico que impede o sequestro de endereços IP (BGP hijacking) e vazamentos de rota. Ele tem duas pontas: assinar os próprios prefixos (ROA) e descartar rotas inválidas de terceiros (ROV). Na assinatura (ROA), enquanto a Claro/Embratel protege ativamente seus blocos, redes como Algar, Vivo e V.tal têm zero prefixos assinados no Registro.br/LACNIC. Já na filtragem (ROV), enquanto os grandes trânsitos globais descartam rotas inválidas na borda, as operadoras nacionais continuam vulneráveis nos testes ponta a ponta (como o isbgpsafeyet da Cloudflare), dependendo no máximo de filtros de seus upstreams internacionais.
Isso não desqualifica ninguém. Mas vira cláusula de contrato.
4. IPv6 ainda depende de fora
Nos caminhos IPv6 observados no IX.br, nenhuma operadora brasileira apareceu. A Hurricane Electric domina e a Lumen leva todo o IPv6 da Netflix. Se o seu servidor atende em IPv6 (e deveria), o tier-1 e o IX.br fazem esse trabalho.
O Tripé da Conectividade: Três Caminhos Independentes
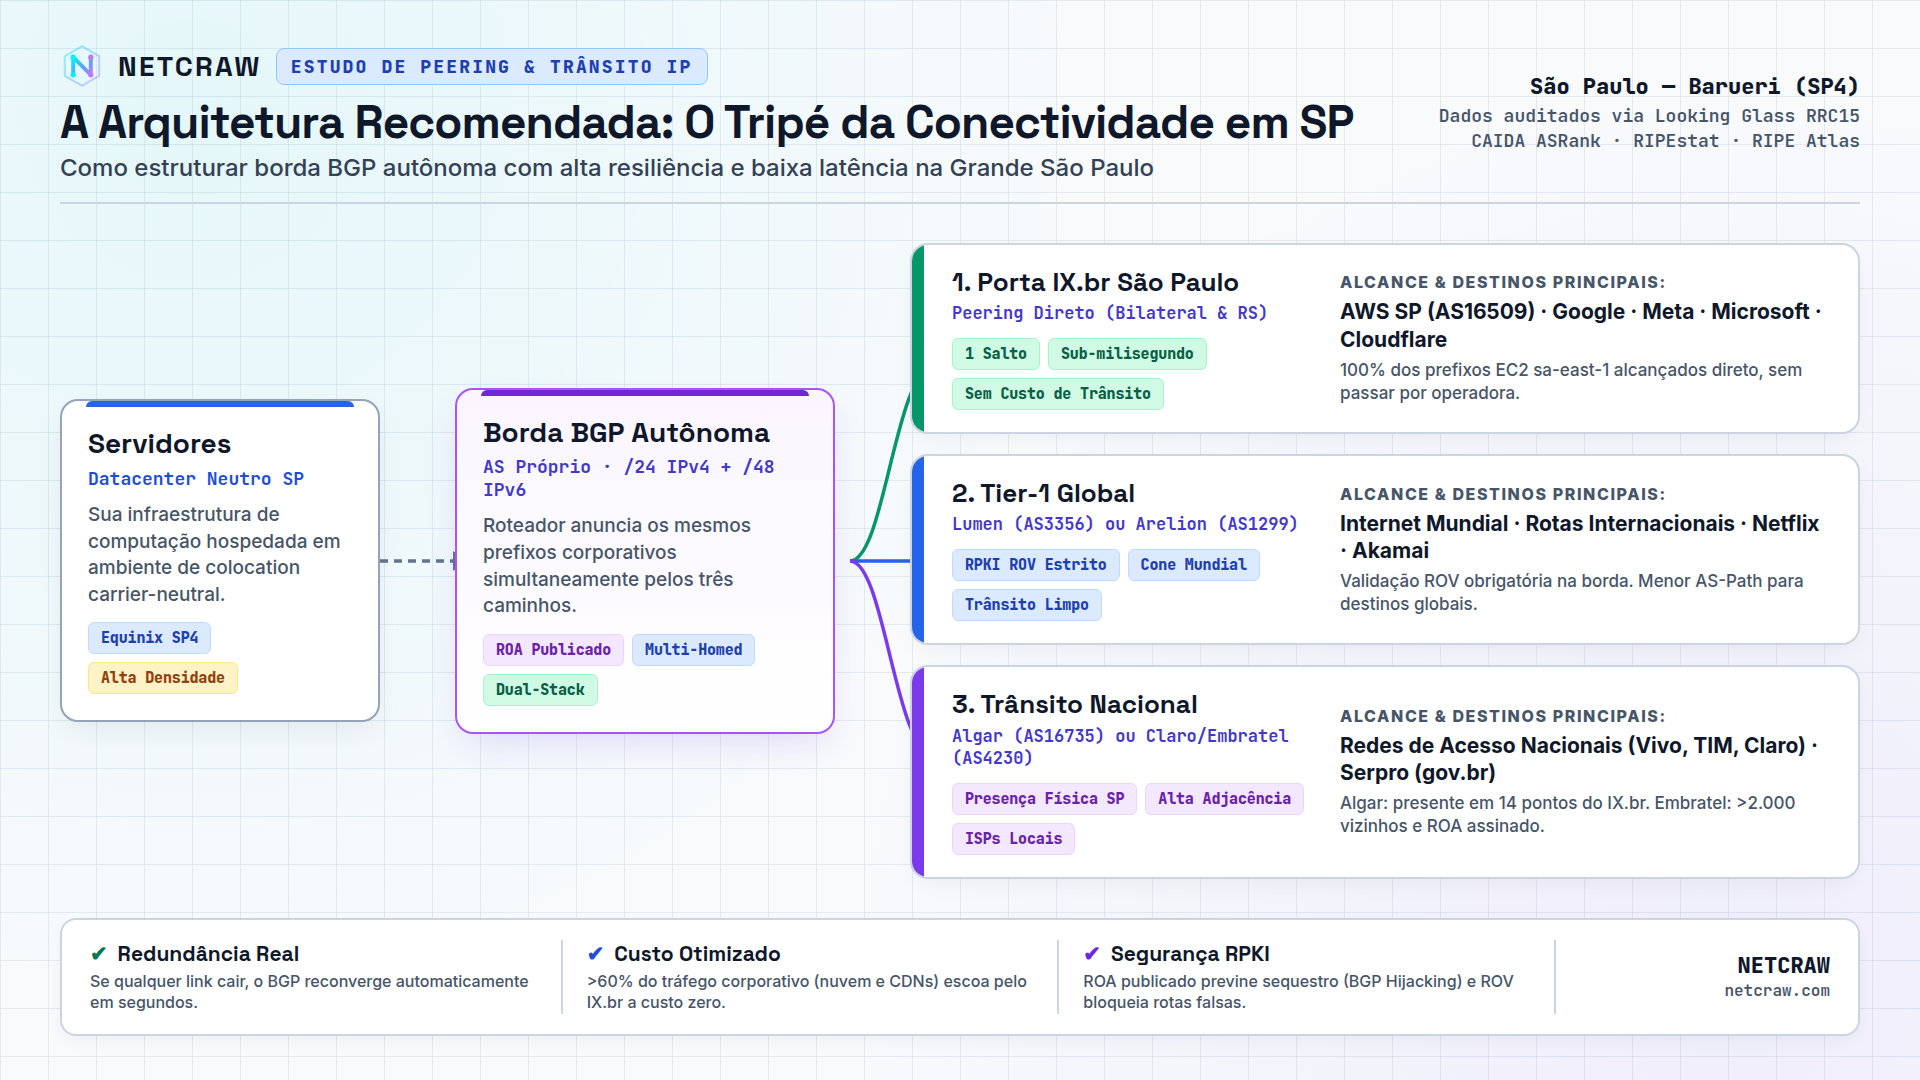
O roteador de borda anuncia o mesmo prefixo pelos três caminhos simultaneamente. Se um link falhar, o BGP reconverge automaticamente em segundos.
A recomendação
Nenhum provedor sozinho ganhou em todos os critérios. Para um servidor que precisa ser alcançado bem por clientes no Brasil e no exterior, a arquitetura que os dados sustentam tem três pernas, anunciando o mesmo bloco de IPs por BGP:
- Porta própria no IX.br São Paulo, para conteúdo e nuvem em um salto.
- Um tier-1 global (Lumen ou Arelion), para o resto do mundo e para o IPv6.
- Um trânsito nacional (Algar ou Embratel), para chegar ao usuário brasileiro sem desvio.
Se um cair, o BGP desvia o tráfego pelos outros automaticamente. Para isso você precisa de AS próprio e de um bloco /24 IPv4 e /48 IPv6, ambos pedidos ao Registro.br.
E o datacenter?
Aqui a diferença é brutal. O Equinix SP4, em Tamboré, tem 595 redes declaradas no PeeringDB, mais de cinco vezes o segundo colocado. É o único prédio do estado onde as três pernas da arquitetura acima estão sob o mesmo teto, resolvidas com um cross-connect.
Redes Presentes em Cada Datacenter (uma empresa por prédio)
Fonte: PeeringDB, 25/09/2026. Eletronet e Telium são pontos de troca entre operadoras, mais usados para interconexão do que para hospedar servidores.
Ascenty (Osasco), ODATA (Santana de Parnaíba), TIVIT e Scala completam as opções de colocation com ecossistema razoável. A Scala fica na mesma avenida do SP4 e alcança a Equinix por fibra curta. Do quarto lugar em diante, poucos dos provedores recomendados estão no prédio, então o trânsito provavelmente vai exigir um circuito até outro local. Para quem quer ficar fora da capital, o campus da Ascenty em Vinhedo (34 redes) é o mais conectado do interior e funciona bem como site de contingência.
O que perguntar antes de assinar
Dados públicos não mostram preço nem SLA. Leve estas perguntas para cada operadora: o preço por Mbps no commit e no burst (e se a cobrança é por percentil 95); o SLA de disponibilidade e latência com a multa; se entregam tabela completa e IPv6 nativo; quais BGP communities oferecem para prepend e blackhole; se já fazem validação RPKI e até quando; a capacidade de mitigação de DDoS; e se a fibra e o equipamento são fisicamente distintos dos seus outros links.
Peça o estudo completo
Latência por operadora, matriz de conexão com as redes de acesso, estabilidade de rotas, RPKI, matriz de decisão, checklist de cotação e a lista completa dos 111 datacenters do estado. Mande uma mensagem e eu envio o PDF pelo WhatsApp.
Perguntas Frequentes (FAQ)
Minha empresa tem um servidor só. Preciso de tudo isso?
Não necessariamente. Três links com BGP fazem sentido quando o servidor é crítico para a receita. Para um ambiente menor, um datacenter bem conectado com o trânsito já incluído, ou a nuvem na região de São Paulo, costumam resolver com custo bem menor. O estudo ajuda a saber o que perguntar ao datacenter sobre o trânsito que ele revende.
E os datacenters de órgãos públicos, como o da Prodesp?
A Prodesp (em Taboão da Serra) e outros datacenters governamentais atendem primordialmente à infraestrutura e sistemas do Estado de São Paulo. Eles não operam como datacenters neutros de colocation comercial aberto para o mercado privado em geral, motivo pelo qual não constam no levantamento de facilities neutras do PeeringDB avaliadas neste estudo.
O que é um looking glass?
É uma janela pública para a tabela de rotas de uma rede. Você consulta um endereço IP e vê por quais redes (ASNs) o tráfego passa até chegar lá. Usamos o coletor rrc15 do RIPE, que fica dentro do IX.br São Paulo.
Esses números mudam?
Mudam. Rotas, rankings e adoção de RPKI evoluem todo mês. O estudo é uma foto de 25/09/2026, e todos os comandos para refazer as consultas estão no whitepaper.
Conclusão
Conectividade boa se mede, não se promete. Com uma tarde de consultas a fontes abertas dá para separar a operadora que realmente conversa com o resto da internet daquela que só tem um bom material de vendas. Antes de fechar o próximo contrato de link dedicado, faça essas perguntas. Ou peça para a gente fazer.
Sua Empresa Precisa de TI, mas Não Pode Pagar Equipe Interna?
Descubra como PMEs contam com suporte profissional e vCIO sem os altos custos CLT.
Bloqueio de Sites na Era da Cloudflare: O Caso do X no Brasil
Os desafios de bloqueios por IP reverso, roteamento anycast e impactos colaterais.
Danilo Jorge
Especialista em inteligência artificial, engenharia de redes e cibersegurança para PMEs. Autor de Digital Security in Layers (ISBN 979-8298227841) e ex-presidente do Rotary Club de São Paulo Anhanguera (2024–2026).